Как работает двухфакторная аутентификация
 Алексей Рубаков
|
Опубликовано:
|
Время чтения: 15 минут
|
Просмотров:
434
Пароль давно перестал быть надежным единственным способом защиты аккаунта. Его могут украсть через фишинговый сайт, подобрать, получить из утечки базы данных или просто выманить у самого пользователя. Поэтому сегодня многие серьезные сервисы предлагают дополнительную защиту – двухфакторную аутентификацию. Но что это на практике? Почему после правильного пароля появляется еще одно окно с шестизначным кодом? Откуда этот код берется, почему постоянно меняется и можно ли обойти такую защиту?
Разберемся подробно, но без перегруженной технической терминологии. Заодно поговорим о важном нюансе: обычный код из приложения – это уже хороший уровень защиты, но в 2026 году существуют технологии еще надежнее.
Что такое 2FA простыми словами
2FA – это сокращение от Two-Factor Authentication, то есть двухфакторная аутентификация. Если объяснять совсем просто, система не доверяет одному паролю. После его ввода она требует еще одно подтверждение того, что вход выполняет именно владелец аккаунта.
Например, пользователь знает пароль и одновременно имеет зарегистрированный смартфон. Пароль подтверждает первый фактор, а приложение на смартфоне – второй. Именно здесь находится главный смысл технологии. 2FA–не «два пароля подряд» и не просто два этапа на экране. Должны использоваться разные факторы аутентификации. Обычно выделяют три основные категории:
- знание – то, что человек знает: пароль, PIN-код;
- владение – то, чем человек располагает: смартфон, аппаратный ключ;
- биометрия – то, чем человек является: отпечаток пальца, лицо и другие биометрические признаки.
Именно такую модель факторов используют при описании многофакторной аутентификации. Поэтому пароль плюс одноразовый код, полученный через зарегистрированное устройство, действительно может быть двухфакторной схемой. Так это дополнительный уровень проверки личности, который не позволяет войти в аккаунт только по одному паролю. Допустим, мошенник каким-то образом узнал ваш пароль от ВК. Без дополнительной защиты это уже серьезная проблема. А если включена 2FA, злоумышленнику понадобится еще и второй фактор. Пароль защищает аккаунт от тех, кто не знает секрет. 2FA добавляет проверку для тех случаев, когда пароль все-таки оказался у постороннего.
Что такое 2FA код
Теперь разберемся с самим кодом. Это одноразовое значение, которое используется для дополнительного подтверждения при входе. Чаще всего пользователь видит шесть цифр, но конкретный формат зависит от сервиса и технологии.
Самый знакомый вариант – приложение-аутентификатор. Вы вводите логин и пароль, открываете приложение на телефоне, находите нужный аккаунт и видите там текущий код. Через некоторое время он меняется. Он может быть: отправлен в СМС, передан через другой канал подтверждения, заменен пуш-уведомлением, где вместо ввода цифр нужно подтвердить вход, сгенерирован аппаратным устройством.
Это не постоянный пароль. Наверняка вы замечали, что код в приложении-аутентификаторе постоянно меняется: только что было одно число, а сейчас уже иное. В стандартном варианте новый код появляется примерно каждые 30 секунд. Поэтому если вы не успели ввести старое значение, не нужно искать новый пароль или заново настраивать приложение – достаточно дождаться следующего. Такой принцип используется, например, в сервисах, которые работают с приложениями Google Authenticator, Microsoft Authenticator и «Яндекс Ключ».
Как получить код двухфакторной аутентификации
Если возникает вопрос сначала нужно понять, какой способ двухфакторной аутентификации настроен в аккаунте. Если подключены СМС, нужно дождаться сообщения. Если используется приложение-аутентификатор, его нужно открыть и найти нужный аккаунт. Если включено пуш-подтверждение, достаточно открыть уведомление и подтвердить вход. Если сервис выдал резервные коды, они используются в ситуациях, когда основной способ недоступен. Поэтому сначала нужно посмотреть, какой именно способ 2ФА вы подключили.
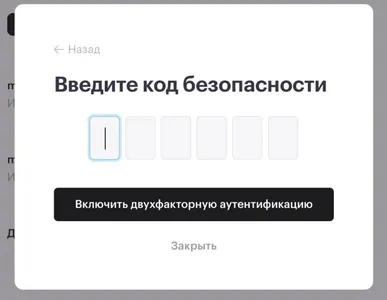
В некоторых системах вообще не используется привычный цифровой код. Например, аппаратный ключ безопасности может подтвердить операцию нажатием кнопки, или с помощью пин-кода устройства или биометрии. Код – лишь один из вариантов реализации второго фактора.
Если вы включили двухфакторную аутентификацию и теперь не понимаете, где взять код, откройте настройки безопасности аккаунта и посмотрите, какой способ был выбран. Обычно там же указано, какое приложение, номер телефона или устройство используется для подтверждения.
Что делать, если код 2FA не подходит
Ситуация знакомая: пароль правильный, приложение открыто, код перед глазами, но сервис пишет, что он неверный. Первое, что стоит проверить – время. Для TOTP оно имеет значение. Если часы устройства сильно расходятся со временем сервера, приложение и сервис могут рассчитывать разные значения.
Следующий вариант –вы выбрали не тот аккаунт в приложении. Если там несколько учетных записей, легко взять код от другого сервиса.
Еще одна причина – код уже успел обновиться. Если вы начали вводить старое значение в последние секунды его действия, проще дождаться нового. А вот если приложение было удалено, телефон заменен или настройки аутентификации потеряны, обычной проверкой времени проблему не решить. Понадобится резервный код или предусмотренная сервисом процедура восстановления.
Как подключить двухфакторную аутентификацию
В разных сервисах названия разделов отличаются, но общий принцип примерно одинаковый. Откройте настройки аккаунта и найдите раздел «Безопасность», «Вход», «Двухфакторная аутентификация», «Двухэтапная проверка» или похожий пункт.
После этого сервис предложит выбрать способ подтверждения. Если это приложение-аутентификатор, обычно понадобится:
- открыть приложение и добавить новую учетную запись;
- отсканировать QR-код;
- получить первый одноразовый код;
- ввести его на странице настройки;
- сохранить резервные данные для восстановления.
Самая частая ошибка здесь – остановиться после сканирования куар-кода. Но привязка приложения еще не всегда означает, что защита включена. Некоторые сервисы требуют ввести сгенерированный код и только после этого завершают настройку. Такой порядок, например, описан для Яндекс ID.
После подключения желательно самостоятельно проверить вход с другого устройства или в новом браузере. Зачем? Чтобы не выяснять особенности настроенной защиты в тот момент, когда старый сеанс уже завершен.
Как выглядит двухфакторная защита на практике: ВК, Госуслуги, Яндекс
Теория становится намного понятнее, когда вместо абстрактных «первого» и «второго факторов» посмотреть на знакомые сервисы. Наверняка вы уже не раз сталкивались с ситуацией: вводите логин и пароль, а сайт вдруг просит еще какой-то код. Это и есть двухфакторная аутентификация в действии.
При этом второй фактор в разных сервисах может выглядеть по-разному. Где-то приходит SMS, где-то код генерирует специальное приложение, а где-то система просит ввести дополнительный пароль.
Во ВК двухфакторная аутентификация настраивается в параметрах безопасности аккаунта. В зависимости от доступных вариантов сервис может использовать дополнительное подтверждение по смс, приложение для генерации одноразовых кодов или другой предусмотренный способ. Если используется приложение-аутентификатор, после настройки оно начинает генерировать временные коды. При входе пользователь вводит актуальный код вместе с паролем. Через некоторое время он меняется, поэтому просто записать один код и использовать его позже не получится.
Получается простая схема:
пароль → код двухфакторной аутентификации → вход в ВК
И здесь хорошо видна главная идея двухфакторной защиты. Допустим, кто-то каким-то образом узнал пароль от аккаунта. Этого все равно недостаточно: злоумышленнику понадобится еще и второй фактор.
На Госуслугах дополнительная защита особенно важна, поскольку через аккаунт пользователь получает доступ не просто к переписке или фотографиям, а к государственным электронным услугам и персональной информации.
В 2026 году на портале появился вариант входа с подтверждением через одноразовый код. При подключении такого способа аккаунт связывается с приложением-аутентификатором, которое генерирует временные коды. При необходимости пользователь вводит актуальный код при входе. При этом Госуслуги предусматривают и другие способы дополнительного подтверждения. Поэтому конкретный сценарий может зависеть от того, какой вариант защиты настроен у пользователя.
У Яндекса принцип похожий. Для защиты аккаунта можно использовать подтверждение входа через смс или одноразовые пароли. При использовании приложения-аутентификатора пользователь связывает его с аккаунтом, например с помощью QR-кода, после чего приложение самостоятельно генерирует временные коды. Обычно такой код действует недолго – около 30 секунд. Причем приложению необязательно постоянно быть подключенным к интернету. Код рассчитывается непосредственно на устройстве на основе сохраненного секрета и текущего времени. Поэтому ситуация выглядит примерно так: человек открывает приложение-аутентификатор, видит, например, шестизначный код, вводит его на странице входа – и получает доступ к аккаунту.
В Телеграме все немного интереснее. Здесь двухэтапная аутентификация устроена иначе: в качестве второго фактора используется дополнительный пароль, который пользователь задает при настройке защиты. То есть одного кода авторизации уже недостаточно. Даже если злоумышленник каким-то образом получил код входа, ему потребуется еще и дополнительный пароль. Схема получается такой:
код входа → дополнительный пароль → доступ к аккаунту
Он также позволяет добавить электронную почту для восстановления дополнительного пароля. Поэтому при настройке этой защиты важно помнить: защищать нужно не только сам сервис, но и почту, которая используется для восстановления доступа.
Смысл у всех вариантов один: разделить подтверждение личности на два этапа. Если один из элементов защиты оказался у злоумышленника, второй все еще может остановить его на входе. И вот здесь начинается самое интересное. Потому что даже при включенной 2FA иногда возникают вполне бытовые проблемы: СМС не приходит, приложение показывает «неправильный» код, время на телефоне сбилось, код успел обновиться, телефон потерян или внезапно приходит сообщение с кодом входа, хотя пользователь ничего не пытался авторизовать.
Неожиданный код 2FA на ваше устройство – это всегда взлом?
Нет. И это важно понимать. Получение кода означает, что была инициирована какая-то операция, для которой этот код требуется. Это может быть ваша собственная попытка входа, повторная авторизация, изменение настроек или действие другого человека. Если вы ничего не делали, возможны разные сценарии.
Кто-то мог просто ошибиться номером телефона или учетной записью. Но гораздо неприятнее другой вариант: злоумышленник знает ваш пароль и пытается войти. В таком случае код двухфакторной аутентификации фактически становится системой раннего предупреждения. Вы еще не потеряли аккаунт, но уже получили сигнал, что кто-то пытается пройти первый уровень защиты. Если подобное повторяется, не стоит просто удалять сообщения. Проверьте пароль, активные сессии и настройки безопасности.
Почему нельзя автоматически подтверждать пуш-запросы
Допустим, вы ничего не делали, но на телефон приходит сообщение: «Подтвердить вход?» Первое желание – нажать «Да», чтобы уведомление исчезло или по привычке.
Вот так делать нельзя. Если запрос появился неожиданно, сначала нужно понять, кто и зачем пытается войти. Злоумышленник может обладать правильным паролем и рассчитывать на то, что пользователь устанет от повторяющихся уведомлений и случайно подтвердит одно из них.
Поэтому неожиданное уведомление о входе нужно воспринимать не как помеху, а как сигнал тревоги. Если вы не инициировали авторизацию – не подтверждайте ее.
Можно ли сообщать код двухфакторной аутентификации сотруднику поддержки
Нет. Это одно из главных правил, которое стоит вынести из всей статьи. Настоящий одноразовый код предназначен для подтверждения действия с вашей стороны. Если неизвестный человек звонит и говорит: «Продиктуйте код, чтобы отменить вход» – не нужно этого делать.
Даже если они из службы безопасности и хотят вам помочь. Особенно подозрительно, если до этого вы вообще не пытались войти в аккаунт. Код может быть именно тем последним элементом, которого не хватает злоумышленнику для завершения авторизации. Причем неважно, как убедительно он разговаривает. Мошенник может знать ваше имя, номер телефона, адрес электронной почты и другие реальные данные.
Поэтому правило простое: пароль не сообщаем, код 2ФА не сообщаем, резервные коды не сообщаем.
Что такое резервный код
Теперь другая ситуация. Телефон потерян. Приложение-аутентификатор недоступно. Смску на старый номер получить невозможно. Что делать?
Именно для этого многие сервисы предлагают резервные коды. Это заранее созданные значения, которые можно использовать для входа в экстренной ситуации. Например, Гугл позволяет создавать резервные одноразовые коды для дополнительного входа, а в других сервисах аналогичный механизм может называться иначе.
Резервный код отличается от обычного TOTP. TOTP меняется каждые несколько десятков секунд. Резервный код создается заранее и предназначен для использования в случае проблем с основным методом. Поэтому хранить их нужно так, чтобы они были доступны вам, но не лежали на виду.
Где хранить резервные коды
Худшая идея – оставить их в открытом файле рядом с паролем. Еще хуже – отправить фотографию резервных кодов в общий чат или хранить ее в открытой галерее облачного аккаунта. Лучше выбрать защищенное место, к которому есть доступ только у вас. И лучше не в цифровом формате.
И главное – не путайте резервные коды с обычным паролем. Если сервис выдал несколько одноразовых кодов, их использование может быть ограничено: после применения конкретный код больше не подойдет. Поэтому после восстановления доступа стоит проверить настройки безопасности и при необходимости создать новый набор резервных кодов.
Что делать, если потеряли телефон с 2FA
Потеря телефона не всегда означает потерю аккаунта. Сначала нужно понять, какой способ восстановления доступен. Если сохранены резервные коды – используйте их. Если зарегистрировано другое устройство – воспользуйтесь им. Если есть альтернативный способ подтверждения – выберите его.
Если ничего из этого нет, придется использовать официальный механизм восстановления конкретного сервиса. И здесь есть важный совет: не отключайте старую защиту до тех пор, пока не проверили новый способ входа. Иначе можно оказаться в ситуации, когда старый фактор уже удален, новый еще не работает, а доступ к аккаунту потерян.
Можно ли обойти 2FA
Иногда – да. Но здесь важно правильно сформулировать вопрос. 2FA не является непробиваемой стеной. Она предназначена для того, чтобы украденного пароля было недостаточно.
Если злоумышленник знает пароль, но не имеет второго фактора, обычная попытка входа блокируется. Но существуют сценарии, при которых дополнительную защиту пытаются обойти:
- пользователь сам сообщает код;
- человек вводит пароль и код на поддельной странице;
- злоумышленник получает доступ к устройству;
- перехватывается СМС;
- пользователь подтверждает чужой пуш-запрос;
- атакующий пытается украсть уже авторизованную сессию.
Так двухфакторная аутентификация значительно усложняет захват аккаунта, но не отменяет остальные правила безопасности». Эффективность зависит от того, какой способ подтверждения используется и к чему злоумышленник получил доступ.
Что делать, если подозреваете взлом аккаунта
Если вы получили неожиданный код подтверждения, уведомление о входе с незнакомого устройства или сообщение о попытке авторизации, не паникуйте. Главное не действовать на автомате и не пытаться решить проблему через ссылку из полученного сообщения.
1. Не переходите по подозрительным ссылкам
Если смс, письмо или сообщение в мессенджере сообщает о входе в аккаунт и предлагает срочно «отменить операцию», не нажимайте на ссылку. Она может вести на поддельную страницу авторизации, где злоумышленники попытаются выманить логин, пароль или код двухфакторной аутентификации. Лучше самостоятельно открыть официальное приложение или ввести адрес нужного сервиса в браузере.
2. Проверьте активные сеансы
Зайдите в настройки безопасности аккаунта и посмотрите, с каких устройств и когда выполнялся вход. Обратите внимание на:
- незнакомые смартфоны, компьютеры или браузеры;
- неизвестные города и страны;
- сеансы, которые вы не открывали;
- подозрительное время последней активности.
Если нашли неизвестное устройство, завершите его сеанс. Если сервис позволяет выйти сразу со всех устройств, при подозрении на взлом лучше воспользоваться этой возможностью. В корпоративной среде стоит учитывать и физическую инфраструктуру. Даже надежные пароли и двухфакторная защита не решают всех вопросов, если серверы и оборудование размещены без должного контроля доступа. Поэтому для бизнеса актуально размещение серверов в дата-центре с контролем доступа к оборудованию и технической поддержкой.
3. Измените пароль
Если есть хотя бы небольшое подозрение, что пароль мог стать известен кому-то еще, замените его. Новый пароль должен быть уникальным и не использоваться для других аккаунтов. Особенно важно изменить пароль, если вы вводили его на подозрительном сайте или получили уведомление о входе, который точно совершали не вы.
4. Проверьте двухфакторную аутентификацию
После смены пароля откройте настройки и убедитесь, что второй фактор по-прежнему находится под вашим контролем. Проверьте:
- привязанный номер телефона;
- приложение-аутентификатор;
- доверенные устройства;
- резервные способы подтверждения;
- список резервных кодов, если они предусмотрены.
Если какие-либо настройки изменились без вашего ведома, это уже серьезный повод дополнительно проверить безопасность аккаунта.
5. Проверьте резервные коды
Если сервис предоставляет резервные коды для входа, убедитесь, что злоумышленник не мог получить к ним доступ. При подозрении на компрометацию старые коды лучше отозвать и создать новый набор, если сервис позволяет это сделать.
6. Не сообщайте коды человеку, который вам звонит
Это один из самых важных моментов. Если вам звонит человек, который представляется сотрудником банка, службы поддержки или самого сервиса и просит назвать код: не сообщайте его. Даже если собеседник знает ваше имя, номер телефона или другие данные, это не доказывает, что он действительно является сотрудником. Прервите разговор и самостоятельно свяжитесь с организацией через официальный сайт или приложение.
7. После этого снова проверьте аккаунт
Когда пароль изменен, подозрительные сеансы завершены, а 2FA проверена, еще раз просмотрите настройки безопасности. Убедитесь, что не изменились номер телефона, электронная почта, способы восстановления доступа и другие важные параметры. Только после такой проверки можно считать ситуацию взятой под контроль.
Распространенные ошибки при использовании кода 2ФА
Большинство проблем возникает не из-за самой технологии, а из-за неправильного использования. Самые частые ошибки:
- включить 2FA и не сохранить резервный способ восстановления
- использовать один и тот же пароль в нескольких сервисах. Если он попадет в утечку, злоумышленник сможет попробовать его на других сайтах
- сообщать одноразовые коды
- автоматически подтверждать неизвестные входы
- фотографировать куар-код настройки и хранить его без защиты
- отключать аутентификацию, потому что «слишком неудобно вводить код».
Последний пункт особенно обидный. Защита действительно добавляет один шаг ко входу, но этот шаг может оказаться единственным препятствием между злоумышленником и аккаунтом.
Нужно ли включать двухфакторную защиту
Если сервис поддерживает двухфакторную аутентификацию, в большинстве случаев ее стоит включить. Особенно это касается:
- основной электронной почты;
- Госуслуг;
- банковских и финансовых аккаунтов;
- рабочих учетных записей;
- социальных сетей;
- облачных хранилищ;
- аккаунтов, через которые можно восстановить другие сервисы.
Причем начинать лучше не с самого неважного аккаунта. Если ваша электронная почта используется для восстановления паролей, ее компрометация может потянуть за собой сразу несколько других учетных записей. Поэтому один хорошо защищенный основной аккаунт иногда дает больше пользы, чем десяток защищенных второстепенных.
2FA и пароль: почему нужны оба
Иногда пользователь думает: «Раз у меня есть 2FA, можно поставить простой пароль».
Нет. Это плохая идея. Если пароль слабый, его легче украсть или подобрать. Оптимальная схема выглядит так:
уникальный сложный пароль + 2FA + безопасное восстановление доступа
И если сервис предлагает современный способ входа, устойчивый к фишингу, его также стоит рассмотреть. Для корпоративных систем к этому добавляется надежная IT-инфраструктура. Если собственное оборудование не требуется или его содержание нецелесообразно, можно использовать аренду физического сервера и передать вопросы размещения и обслуживания специалистам.
Часто задаваемые вопросы
Что надежнее обычного кода двухфакторной аутентификации?
Более современный вариант — ключ безопасности или passkey. Они устроены так, что секретные данные не передаются сайту в привычном виде, поэтому украсть их через обычную фишинговую страницу гораздо сложнее.
Что лучше выбрать для двухфакторной защиты: приложение-аутентификатор или СМС?
Приложение-аутентификатор обычно считается более надежным вариантом, поскольку коды создаются непосредственно на устройстве и не зависят от работы мобильной сети. СМС удобнее для многих пользователей, но этот способ связан с дополнительными рисками, например с возможностью перехвата сообщений или получения доступа к номеру телефона.
Что произойдет с двухфакторной защитой, если поменять номер телефона?
Это зависит от способа подтверждения входа. Если второй фактор был привязан к старому номеру, перед его отключением нужно добавить новый способ подтверждения. Иначе после смены номера можно столкнуться с проблемами при следующем входе в аккаунт.
Можно ли использовать одно приложение-аутентификатор для нескольких аккаунтов?
Да. Одно приложение может хранить настройки двухфакторной защиты сразу для нескольких сервисов. Для каждого аккаунта при этом создается отдельная запись и свой набор одноразовых кодов.
Чем двухфакторная защита отличается от входа по отпечатку пальца или Face ID?
Биометрия сама по себе не всегда является вторым фактором. Например, если отпечаток используется только для разблокировки приложения на уже авторизованном устройстве, это не обязательно означает, что при входе в аккаунт используется отдельный фактор. Все зависит от конкретной схемы авторизации.
Защищает ли двухфакторная защита от кражи уже выполненного входа в аккаунт?
Не во всех случаях. Двухфакторная защита особенно хорошо защищает момент новой авторизации, но после успешного входа злоумышленник может попытаться получить доступ к уже существующей сессии. Поэтому важны не только дополнительные способы подтверждения входа, но и контроль активных устройств, обновление программ и осторожность с подозрительными файлами и ссылками.
Что надежнее: одноразовый код или ключ безопасности?
Аппаратные ключи и современные технологии входа с защитой от фишинга могут обеспечивать более высокий уровень безопасности, чем одноразовые коды, особенно против поддельных страниц авторизации.
Заключение
2FA это дополнительный барьер между украденным паролем и вашим аккаунтом. Для обычного пользователя уже сама эта разница огромна. Человек, который получил только пароль, сталкивается со вторым уровнем защиты. А если при этом не сообщать коды посторонним, не подтверждать неизвестные входы и заранее позаботиться о восстановлении доступа, вероятность потерять аккаунт становится значительно ниже.
В конечном счете хорошая цифровая безопасность строится не вокруг одной функции. Она складывается из нескольких простых привычек: уникальный пароль, дополнительный фактор, осторожность с кодами и понимание того, что именно вы подтверждаете на экране.
Межсетевой экран это: что это такое, как работает и зачем нужен файервол