Аренда DNS сервера
Выделенные физические серверы под инфраструктуру DNS (Primary/Secondary)
Выделенные физические серверы под инфраструктуру DNS (Primary/Secondary)


 RTX 4500 Ada
RTX 6000 Ada
RTX 5090
RTX 6000 Ada
RTX PRO 6000
H100
H200 NVL
L40S

 Apple 10 ядер
Apple 16 ядер
Apple 10 ядер
Apple 16 ядер
RTX 4500 Ada
RTX 5000 Ada
RTX PRO 6000
H100
RTX 6000 Ada
RTX 5090
RTX 5000 Ada
| Решение | Архитектура данных | Ключевое преимущество | Для каких задач подходит |
|---|---|---|---|
| BIND 9 | Классические текстовые Zone-файлы | «Де-факто» стандарт интернета, максимальное количество документации | Традиционные инфраструктуры, где важна совместимость и предсказуемость |
| PowerDNS | Бэкенд в БД (MySQL, PostgreSQL, LDAP, GeoIP) | Динамическое управление зонами через SQL и API без перезагрузки демона | Крупный E-commerce, хостинг-провайдеры, SaaS с частым автоматическим изменением записей |
| Knot DNS | Высокопроизводительная бинарная БД (LMDB) | Экстремальная скорость обработки UDP-пакетов, автоматическая генерация ключей DNSSEC | Корневые серверы (TLD), геораспределенные Anycast-кластеры, защита от жесткого флуда |
| NSD | Компилируемая база зон (nsd.db) | Минималистичный код с упором на безопасность. Отсутствие рекурсии снижает поверхность атаки | Идеален в качестве распределенных изолированных Slave-серверов под постоянным DDoS-давлением |
| CoreDNS | Cloud-native (микросервисы, интеграция с Kubernetes) | Полностью плагинная архитектура на Go, нативная интеграция с контейнерами | Проекты с гибридной инфраструктурой, оркестрацией в Kubernetes и облачными сервисами |
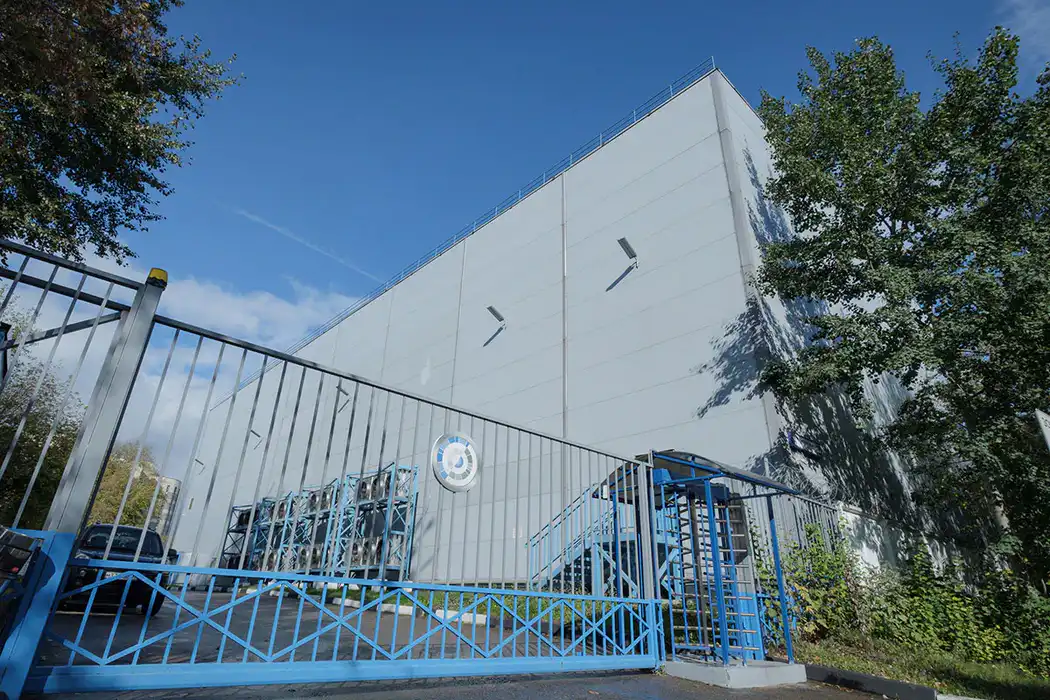


Финансовые сервисы и безопасность. DNS Spoofing и Cache Poisoning: атаки, при которых злоумышленник подменяет DNS-ответы и перенаправляет пользователей на фишинговые сайты-двойники. На выделенном сервере конфигурационные файлы зон доступны только вашим инженерам. DNSSEC позволяет криптографически подписать доменные зоны, полностью исключая перехват и модификацию ответов на пути к пользователю.
Геораспределённые сервисы с управлением трафиком.
PowerDNS с бэкендом в MySQL или PostgreSQL позволяет динамически выдавать разные IP-адреса в зависимости от подсети запрашивающего (EDNS Client Subnet) или его региона.
Это реализует балансировку нагрузки на уровне DNS без необходимости в дорогостоящих коммерческих DNS-сервисах.
Операторские и highload DNS-кластеры. При миллионах RPS (запросов в секунду) обычные DNS-службы не справляются. Выделенные серверы с высокочастотными процессорами, оптимизированными под обработку сетевых прерываний ядра ОС, и портами до 100 Гбит/с обрабатывают любой объём запросов. Возможна глубокая настройка сетевого стека Linux/BSD, что невозможно на облачном DNS.
Пять DNS-программных решений с конкретными сценариями применения и ключевыми техническими преимуществами каждого:
Отказоустойчивая DNS-архитектура строится на принципе разделения ролей: Master-сервер закрыт от публичной сети и служит только для внесения изменений инженерами, Slave-серверы синхронизируют зоны по AXFR/IXFR и обрабатывают запросы пользователей. Slave-серверы размещаются в разных независимых дата-центрах Москвы с разной кабельной канализацией. При аварии на одном ЦОД трафик автоматически перенаправляется на выживший узел. BGP Anycast для балансировки: нескольким физическим Slave-серверам присваивается один IP-адрес, анонсируемый в сеть по BGP. Интернет сам маршрутизирует пользователя к ближайшему по сетевой топологии серверу, распределяя миллионы RPS по кластеру и снижая Latency до единиц миллисекунд.
Защита DNS-сервера от DDoS входит в базовую стоимость аренды. Специализированная фильтрация уровня L7 для DNS охватывает три типа атак: DNS-флуд (массовые запросы на случайные несуществующие домены), UDP-амплификацию (использование DNS как усилителя для атак на третьи стороны) и NXDOMAIN-атаки (запросы к несуществующим доменам для исчерпания ресурсов резолвера). Очистка трафика происходит на базе сетевой инфраструктуры с задержкой менее 3 миллисекунд, что незаметно для легитимных пользователей.
Поддержка IPv6 обязательна для современной DNS-инфраструктуры. Статические IPv6-адреса (включая отдельные подсети) выделяются совместно с IPv4 по запросу. Все дата-центры имеют полную нативную поддержку IPv6. Без ограничений по RPS и объёму трафика: искусственных лимитов на количество обрабатываемых запросов в секунду со стороны провайдера нет.
Что входит в аренду DNS-сервера: выделенный физический сервер, установка ОС, размещение в Tier III Москва, безлимитный интернет 1 Гбит/с (с возможностью расширения до 100 Гбит/с), базовая DDoS-защита L3-L4, один статический IPv4-адрес, управление по IPMI без ограничений, поддержка 24 на 7 от инженеров L2/L3. Оставить заявку на аренду DNS-сервера или консультацию по архитектуре кластера можно через форму на сайте, по электронной почте sls@netrack.ru или по телефону 8 800 777-82-75.
Пожалуйста, подождите.